AESIA · Sistemas de alto riesgo
Resume requisitos y distribución de la vigilancia de mercado entre distintas autoridades.


Ordenando control IA
AESIA y supervisión
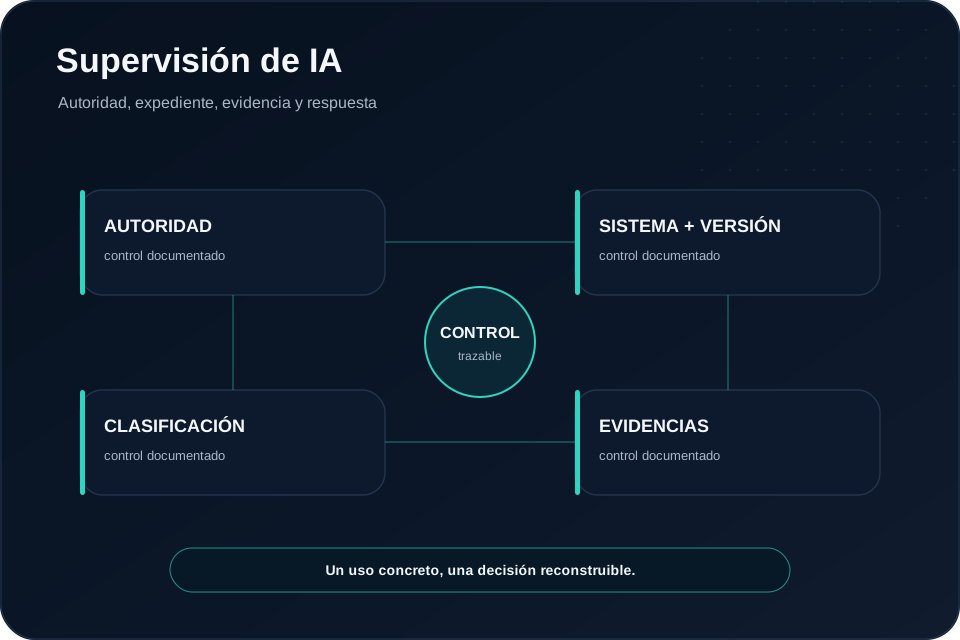
EspañaUna inspección o requerimiento no se resuelve con una política genérica. La organización debe poder identificar el sistema y su versión, el rol que ocupa, la finalidad real, la clasificación, las personas responsables, los controles aplicados y las pruebas que sostienen cada decisión.
AESIA no es la única autoridad posible: según el sistema y sus efectos pueden intervenir también AEPD, Banco de España, CGPJ u otras autoridades sectoriales.
Actiaris ayuda a estructurar la documentación y el seguimiento; no representa a la organización ante una autoridad ni sustituye asesoramiento especializado.
Fuentes oficiales
Estas páginas se apoyan en textos y portales oficiales para facilitar su consulta.
AESIA · Sistemas de alto riesgo
Resume requisitos y distribución de la vigilancia de mercado entre distintas autoridades.
AESIA · Acreditación del personal inspector
Explica cómo se identifica el personal de AESIA en actuaciones de inspección.
Reglamento (UE) 2024/1689 · AI Act
Marco europeo de supervisión, vigilancia de mercado, documentación y obligaciones por rol.
Primera comprobación
La autoridad de vigilancia depende del tipo de sistema, del sector y de los derechos o actividades afectados. La ficha de cada uso debe registrar este punto para evitar respuestas improvisadas.
01
Puede actuar como autoridad de vigilancia de mercado dentro de su ámbito de competencia en el Reglamento de IA.
02
Puede intervenir cuando el uso afecta a protección de datos y dentro de las competencias que le atribuye el marco aplicable.
03
En finanzas, justicia o productos regulados puede corresponder la supervisión a Banco de España, CGPJ u otra autoridad competente.
Expediente mínimo
Organiza los hechos antes de la interpretación: activo, proveedor, versión, finalidad, rol, personas afectadas, clasificación, controles, responsables y cambios.
01
Sistema o función de IA, proveedor, versión, configuración, área, finalidad y territorio.
02
Ámbito, prácticas prohibidas, alto riesgo, transparencia, GPAI y normativa sectorial revisada.
03
Quién prepara, valida y aprueba; quién supervisa el uso y quién puede suspenderlo o escalarlo.
04
Contratos, instrucciones, pruebas, registros, evaluaciones, versiones, incidencias y evidencias asociadas.
05
Qué se autorizó, condicionó, rechazó o corrigió, por quién, cuándo y sobre qué información.
06
Cambios de modelo, finalidad, proveedor, datos, integración o uso que obligaron a revisar el análisis.
Durante una actuación
Conviene tener un circuito previo para verificar la identidad de la actuación, preservar el expediente, identificar interlocutores y registrar qué información se entrega y qué tareas quedan abiertas.
01
Identidad, autorización, alcance y autoridad competente antes de distribuir documentación fuera del circuito establecido.
02
Designar interlocutor y activar legal/compliance, DPO, seguridad, área propietaria y dirección cuando proceda.
03
Registrar solicitudes, respuestas, documentos entregados, versiones, fechas y decisiones posteriores.
Qué aporta Actiaris
Actiaris conecta inventario, clasificación, responsables, tareas, documentos, evidencias e informes para que la información exista antes de que alguien la solicite.
01
Mantén juntos sistema, finalidad, versión, proveedor, responsables y estado.
02
Relaciona cada documento o registro con el control o conclusión que ayuda a sostener.
03
Conserva qué cambió, quién revisó y qué decisión se tomó sobre una versión concreta.
Criterio práctico
Úsalas como prueba de preparación interna.
¿Qué sistema o función de IA se está analizando y qué versión estaba activa en la fecha relevante?
¿Cuál es la finalidad real y qué rol ocupa la organización en la cadena de valor?
¿Qué clasificación se aplicó y qué hechos sostienen los 'aplica' y 'no aplica' relevantes?
¿Quién tenía autoridad para aprobar, condicionar, supervisar o suspender el uso?
¿Qué documentos, pruebas, registros e incidencias están vinculados a esa decisión?
¿Qué cambios posteriores obligaron a reabrir el análisis y qué quedó pendiente?
FAQ
No. El reparto de vigilancia depende del tipo de sistema, el sector y el ámbito material afectado. AESIA comparte el ecosistema de supervisión con otras autoridades, entre ellas AEPD, Banco de España, CGPJ y autoridades sectoriales de productos regulados.
No. Una política puede formar parte del sistema de control, pero una revisión concreta necesita hechos y evidencia del sistema, finalidad, versión, responsables, clasificación, controles y decisiones aplicadas.
No. Actiaris estructura información, evidencias, tareas, informes y revisiones internas realizadas por la organización. La valoración jurídica o técnica y la respuesta a una autoridad corresponden a las personas y profesionales competentes.
Siguiente paso
La evaluación inicial ayuda a localizar huecos de inventario, responsables, documentación y seguimiento antes de que se conviertan en una urgencia.