

Ver Reglamento de Ciberresiliencia en EUR-Lex
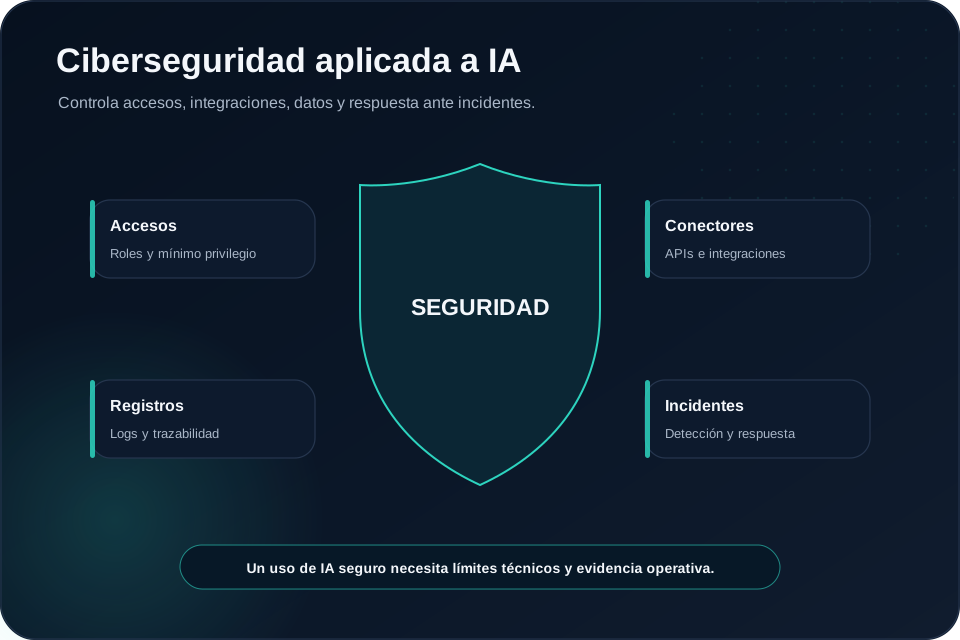
Ciberseguridad e IA
ENS / NIS2 / CRADocumenta accesos, proveedores, incidentes y continuidad en sistemas con IA.
Conecta seguridad técnica y gobernanza de IA para saber quién accede, qué cambia, qué dependencia existe y qué evidencia respalda cada control.
Actiaris ayuda a mantener registros y tareas; no sustituye una auditoría técnica, ENS, NIS2, CRA o evaluación de seguridad específica.
Accesos y actividadProveedores y cambiosIncidentes y continuidad
La profundidad necesaria depende del sistema, el sector, la criticidad y la cadena de suministro.
Fuentes oficiales
Base normativa o institucional
Estas páginas se apoyan en textos y portales oficiales para facilitar su consulta.
Controles
La seguridad debe vincularse al uso real de IA.
Documenta activos, accesos, datos, integraciones, dependencias y responsables dentro del contexto del sistema.
01
Accesos y permisos
Quién puede ver, subir, validar, exportar o administrar información relacionada con IA.
02
Registros y trazabilidad
Qué se hizo, cuándo, por quién, desde qué contexto y sobre qué versión.
03
Proveedores
Contratos, subencargados, ubicación, seguridad, documentación técnica, cambios y plan de salida.
04
Incidentes
Clasificación, fecha de detección, impacto, medidas correctoras, notificación y evidencia de cierre.
Aplicación práctica
Un control de seguridad necesita prueba y seguimiento.
Relaciona medida, criterio, evidencia, responsable, incidente, acción correctiva y fecha de revisión.
01
Sistema
Qué herramienta o uso de IA queda afectado.
02
Control
Qué medida concreta se exige o se adopta.
03
Evidencia
Qué prueba existe, quién la revisó, cuándo vence y qué falta.
Siguiente paso
Conecta cada medida de seguridad con una evidencia verificable.
Empieza por el uso de IA más crítico y registra proveedores, accesos, dependencias y acciones pendientes.