Comisión Europea · Artificial Intelligence in healthcare
Explica la interacción del AI Act con usos de IA en salud y requisitos aplicables a software médico de alto riesgo.


Ordenando control IA
Salud
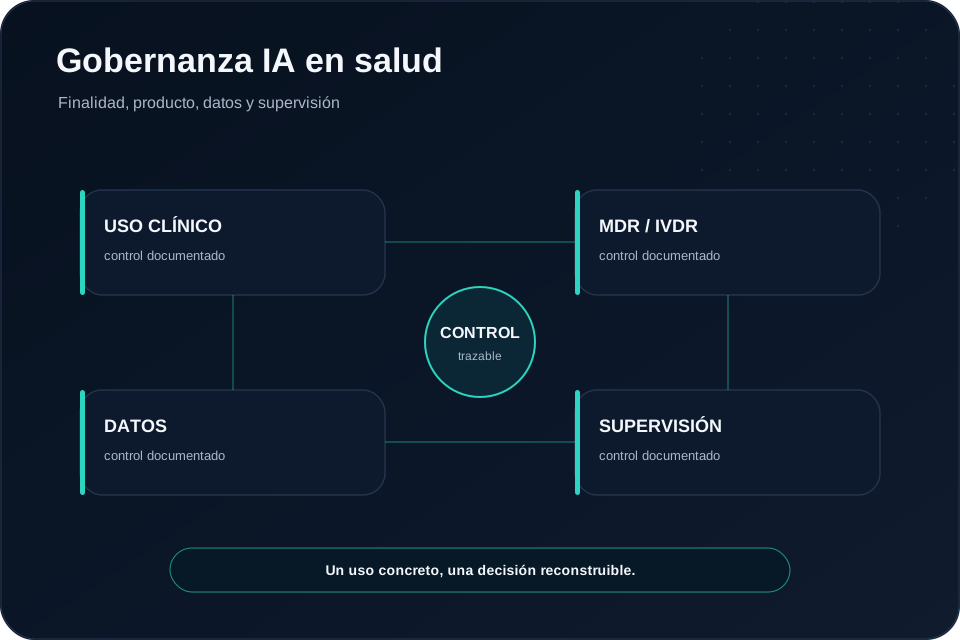
Sector reguladoEn una organización sanitaria pueden convivir software médico con IA, sistemas de apoyo clínico, priorización, asistentes de documentación, atención al paciente y herramientas internas. La gobernanza debe registrar cada finalidad y conectar el AI Act con MDR/IVDR, protección de datos, seguridad y reglas clínicas cuando correspondan.
No toda IA utilizada en salud es automáticamente de alto riesgo; la finalidad prevista, la función del sistema y su encaje como producto sanitario cambian el análisis.
La evaluación pública no debe incluir historias clínicas, datos de pacientes ni documentación sanitaria confidencial.
Fuentes oficiales
Estas páginas se apoyan en textos y portales oficiales para facilitar su consulta.
Comisión Europea · Artificial Intelligence in healthcare
Explica la interacción del AI Act con usos de IA en salud y requisitos aplicables a software médico de alto riesgo.
MDCG 2025-6 · Interacción MDR/IVDR y AI Act
FAQ del Medical Device Coordination Group sobre aplicación conjunta de las normas de productos sanitarios y el AI Act.
Reglamento (UE) 2024/1689 · AI Act
Marco de clasificación, alto riesgo, transparencia, supervisión y vigilancia de mercado.
Primer corte
Separa usos por finalidad, influencia y regulación para no aplicar un expediente clínico a una herramienta administrativa ni infravalorar un sistema que sí afecta a atención o decisiones sobre personas.
01
Identifica finalidad prevista, fabricante, versión, clasificación del producto y si la función de IA forma parte del dispositivo o de su seguridad.
02
Documenta qué información recibe, qué propone, quién interpreta la salida y cuánto influye sobre diagnóstico, tratamiento o priorización.
03
Analiza específicamente sistemas que evalúan llamadas de emergencia o priorizan asistencia, porque el AI Act contempla usos de alto riesgo en este ámbito.
04
Facturación, redacción, agenda, archivo, búsqueda y otros usos internos pueden requerir controles de datos, proveedor y seguridad sin ser por ello clínicos.
05
Registra interacción directa, contenido generado, revisión profesional y transparencia cuando correspondan.
06
Distingue investigación, prueba, desarrollo, uso asistencial y puesta en servicio; el contexto jurídico puede cambiar de forma material.
Interacción normativa
La guía MDCG sobre MDR/IVDR y AI Act parte de una aplicación complementaria. La ficha de gobernanza debe enlazar la documentación del producto con el uso real dentro de la organización, sin duplicar el sistema de calidad del fabricante.
01
Finalidad prevista, fabricante, declaración y documentación regulatoria que corresponda al dispositivo.
02
Finalidad real, configuración, usuarios, datos, instrucciones, entorno clínico y personas afectadas.
03
Versiones, actualizaciones, integraciones o usos nuevos que pueden alterar validación, riesgo o responsabilidades.
Supervisión humana
Define qué profesional entiende la salida, qué información necesita, cuándo debe ignorarla o escalarla y qué registro demuestra la intervención.
01
La persona revisora necesita conocimiento del proceso, del sistema y de sus límites.
02
Debe poder corregir, rechazar, detener o derivar la actuación cuando el resultado no sea fiable o seguro.
03
Una revisión nominal sin tiempo, datos o capacidad para intervenir no constituye un control operativo robusto.
Expediente vivo
El control interno debe poder reconstruir qué versión se utilizó, en qué proceso, bajo qué condiciones y qué ocurrió cuando cambió o produjo una incidencia.
01
Sistema, fabricante/proveedor, versión, integración, finalidad y documentación disponible.
02
Categorías de datos, origen, personas afectadas, acceso, conservación y reglas de minimización.
03
Aprobaciones, cambios, incidencias, reclamaciones, revisiones y retirada o suspensión cuando proceda.
Criterio práctico
Responderlas evita usar la etiqueta 'IA sanitaria' como sustituto del análisis.
¿La finalidad prevista es médica y el software está regulado como producto sanitario o diagnóstico in vitro?
¿La salida informa, recomienda, prioriza o condiciona una decisión clínica o el acceso a asistencia?
¿Qué profesional supervisa la salida y qué capacidad real tiene para corregir o detener el proceso?
¿Qué datos personales o de salud entran, de dónde proceden y quién puede acceder a ellos?
¿Qué modelo, versión, integración y proveedor estaban activos cuando se validó el uso?
¿Qué evento —cambio, incidente, reclamación o nueva finalidad— obliga a reabrir el expediente?
FAQ
No. El análisis depende de la finalidad y del encaje jurídico. El AI Act contempla sistemas de alto riesgo en ámbitos sanitarios concretos y el software médico basado en IA puede quedar sometido a requisitos reforzados cuando entra en las condiciones del Reglamento; una herramienta administrativa debe analizarse por su propia función.
No. Actiaris organiza la gobernanza del uso, documentación, responsables, tareas y evidencias. No sustituye MDR/IVDR, evaluación de conformidad, sistema de calidad del fabricante ni validación clínica.
No debe utilizarse la evaluación pública para introducir historias clínicas ni datos personales o sensibles. El objetivo es describir el caso de uso sin aportar información identificable.
Siguiente paso
Una buena gobernanza separa herramienta, finalidad, contexto clínico, datos y responsabilidad antes de aplicar controles.